Ferramenta de IA entra no radar de ataques no Japão
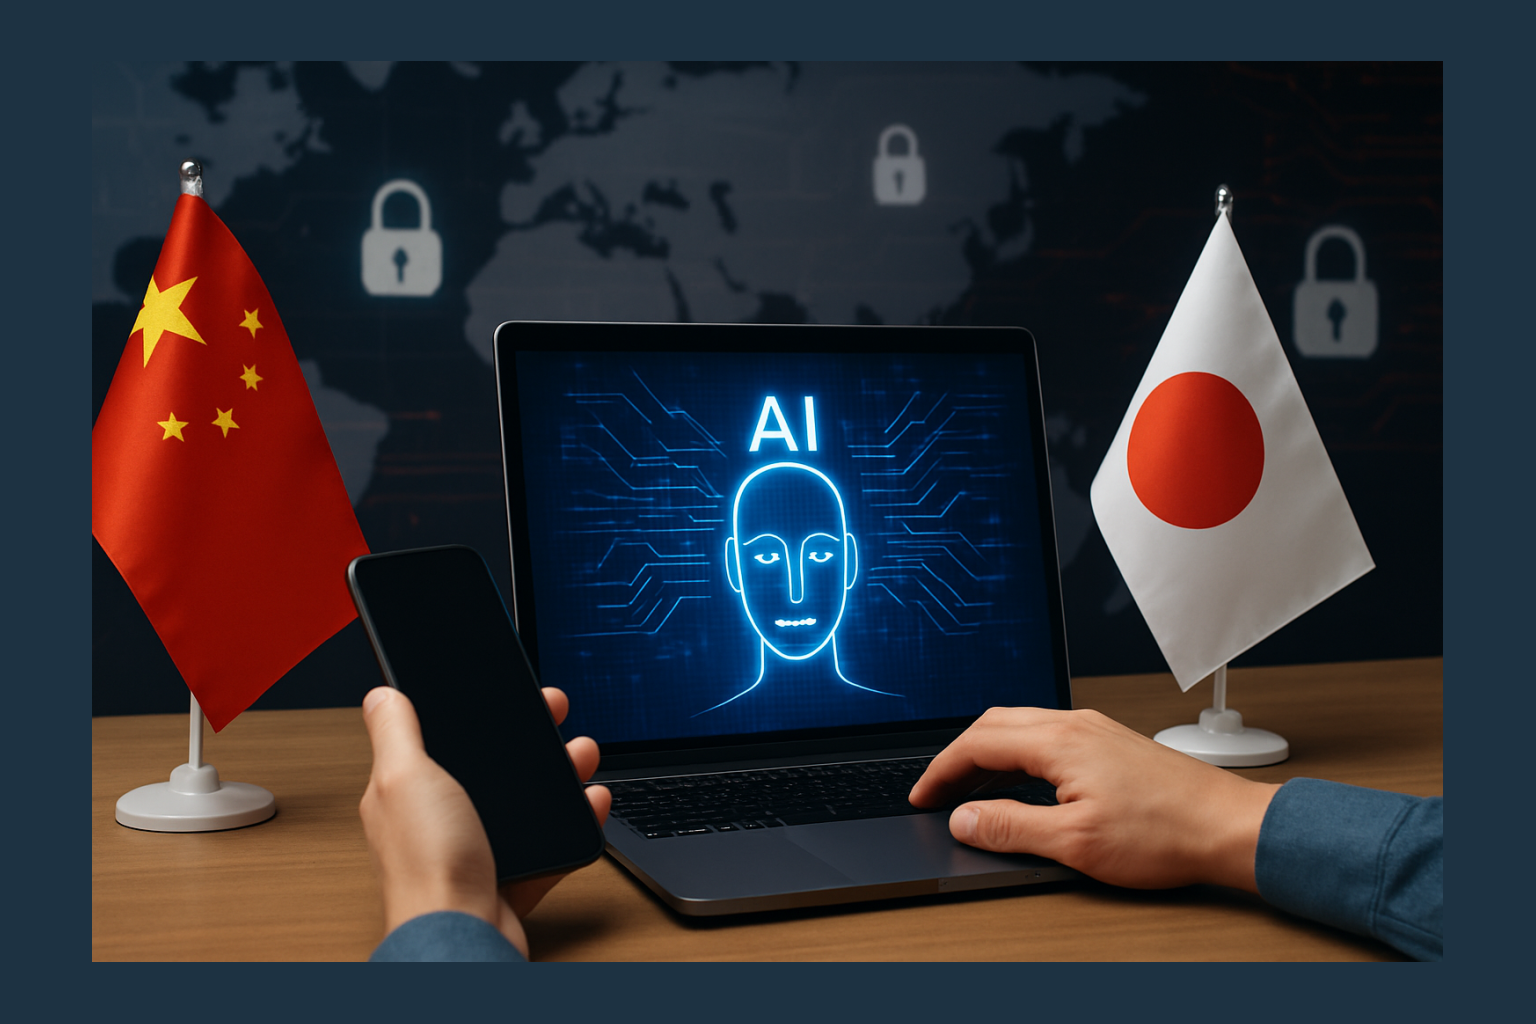
Uma investigação conduzida pela empresa japonesa GMO Cybersecurity by Ierae indica que uma ferramenta de inteligência artificial desenvolvida na China foi usada em ataques cibernéticos contra companhias japonesas. O achado adiciona uma camada nova a um cenário já preocupante: além de roubo de dados e interrupções operacionais, cresce o uso de automação e IA para ampliar o alcance e a eficiência de campanhas maliciosas.
Segundo a análise, o software identificado como Artex apareceu em registros forenses ligados a invasões que atingiram empresas de diferentes setores no Japão. A investigação aponta seis ferramentas Artex em campanhas direcionadas a áreas como varejo, seguros, finanças e comércio eletrônico.
O que a investigação encontrou
O ponto central do relatório não é apenas a presença de uma ferramenta de IA, mas a forma como ela teria sido incorporada ao ataque. De acordo com a GMO Cybersecurity, os registros sugerem campanhas separadas, com hospedagens diferentes usadas para cada operação, o que pode indicar uma estratégia deliberada de segmentação por país e setor.
A empresa também afirmou que oito companhias identificadas como alvos haviam divulgado comunicados públicos sobre vazamento de dados, o que reforça que as intrusões não foram meras tentativas isoladas, mas incidentes com impacto real.
O caso chama atenção porque, segundo a apuração, o uso de Artex no Japão guarda semelhanças com ataques observados recentemente contra organizações financeiras na Coreia do Sul, mencionados pela CrowdStrike, empresa americana de cibersegurança. Nesse episódio anterior, a CrowdStrike descreveu a ferramenta como um agente de teste de intrusão de código aberto, desenvolvido na China, capaz de simular ataques de forma automática para identificar vulnerabilidades.
Contexto: por que isso importa agora
O episódio ocorre em um momento de pressão crescente sobre a segurança digital no Japão. Nos últimos meses, o número de empresas que reconhecem violações de dados vem aumentando, e levantamentos citados no próprio contexto da investigação mostram que cerca de um sexto das empresas japonesas já sofreu algum tipo de breach. Entre as grandes companhias, a proporção é ainda mais alta.
Esse movimento não é apenas estatístico. Ataques recentes afetaram organizações conhecidas no país, com exposição de grandes volumes de informações pessoais. Em paralelo, a própria GMO Research & AI, outra subsidiária do mesmo grupo empresarial, também foi comprometida neste mês, sinalizando que o risco atinge inclusive companhias com conhecimento técnico avançado.
O cenário ajuda a explicar por que a combinação entre IA e crime cibernético preocupa tanto autoridades quanto empresas. Ferramentas desse tipo podem reduzir barreiras tradicionais que limitavam a ação de invasores: exigem menos conhecimento especializado, menor custo operacional e permitem escalar campanhas com mais rapidez. Em outras palavras, o ataque fica mais acessível a mais agentes e mais difícil de conter.
Impactos e desdobramentos para empresas
Mesmo sem uma atribuição formal a um grupo específico, a investigação sugere um padrão relevante para o mercado: ataques direcionados por setor e por país. Para empresas japonesas, isso significa que a defesa precisa ir além de medidas genéricas e considerar ameaças mais personalizadas.
- Reforço de monitoramento: logs forenses e detecção comportamental tornam-se ainda mais importantes para identificar atividade anômala cedo.
- Treinamento contínuo: funcionários seguem sendo porta de entrada frequente para ataques, especialmente em campanhas que usam automação e engenharia social.
- Planejamento de resposta: empresas precisam saber com antecedência como comunicar incidentes, isolar sistemas e reduzir danos reputacionais.
- Revisão de fornecedores: cadeias terceirizadas também podem ampliar a superfície de ataque.
Para consumidores, o risco mais imediato é a exposição de dados pessoais em larga escala. Quando uma invasão atinge setores como e-commerce, seguros e finanças, os efeitos podem incluir fraude, golpes de phishing e uso indevido de informações sensíveis em outras campanhas.
O que observar daqui para frente
O caso também pressiona o debate sobre como governos e empresas devem responder ao uso ofensivo de IA. Autoridades japonesas já demonstraram preocupação com a escalada de ataques e, segundo o contexto relatado, a liderança da Comissão Nacional de Segurança Pública defendeu o uso de tecnologia avançada, inclusive inteligência artificial, para prevenir e responder a incidentes.
O próximo passo será ver se investigações adicionais confirmam se a ferramenta foi usada de forma recorrente em campanhas transfronteiriças e se haverá coordenação entre empresas, autoridades e provedores globais de cibersegurança para mapear infraestrutura, métodos e eventuais responsáveis. Por enquanto, o caso reforça uma conclusão incômoda: a IA, que também serve para proteção digital, já faz parte do arsenal de quem ataca.
Referência consultada: https://www.japantimes.co.jp/news/2026/10/20/japan/china-ai-cyberattacks/